Saltar al contenido
Hacking en vivo

Hackers buscando vulnerabilidades en tu infraestructura en vivo

Define el alcance, elige a los hackers y observa en directo cómo trabajan sobre tu infraestructura. Sabes en todo momento quién está dentro y qué está haciendo.

~200

Vulnerabilidades encontradas de media por evento

34%

De los hallazgos son de severidad Alta o Crítica

40+

Hackers verificados que participan en cada evento

El hacking en vivo te permite obtener:

Resultados reales

Vulnerabilidades reales identificadas, priorizadas por severidad (CVSS) y con recomendaciones de remediación listas para implementar por tu equipo.

Monta tu evento
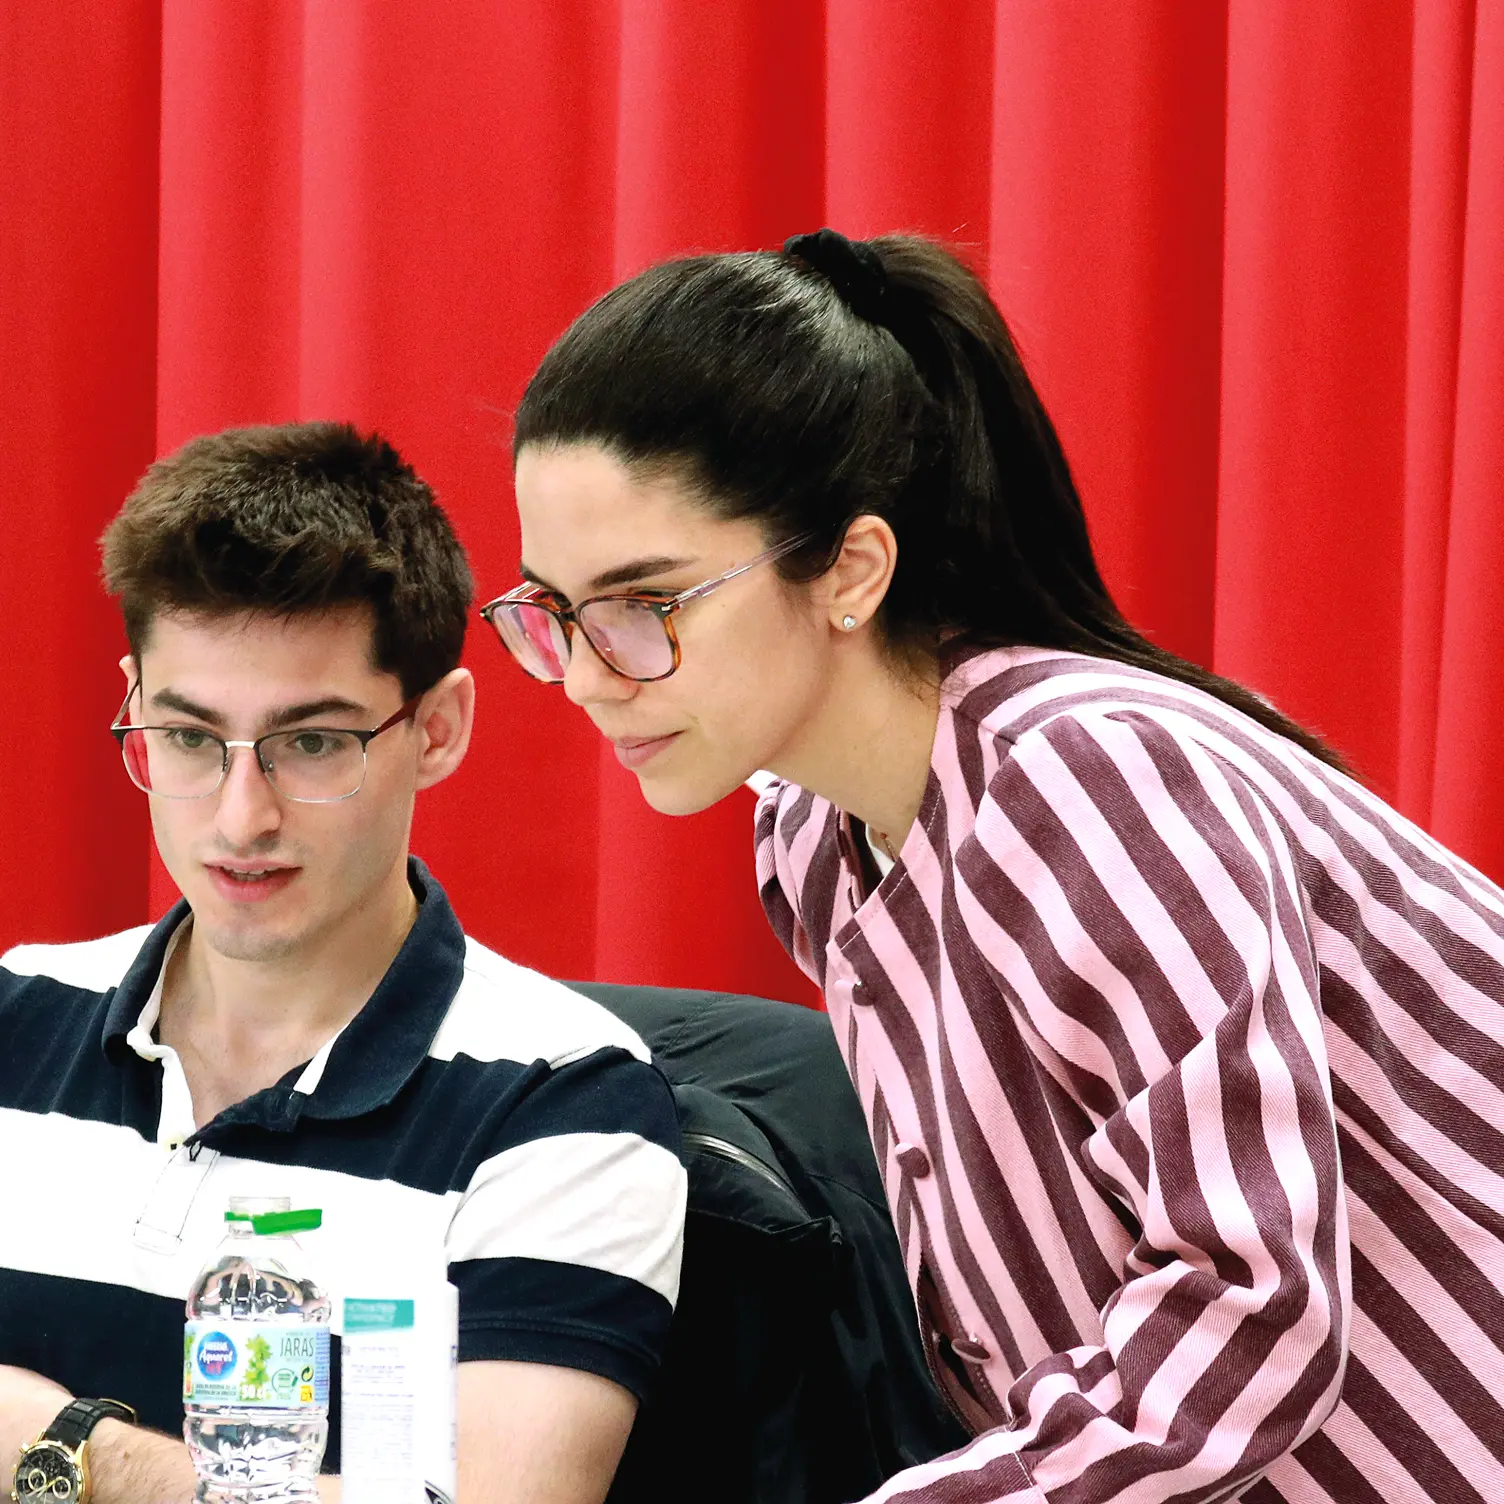
Engagement total

Tu CISO, CTO y CEO ven el ataque suceder en tiempo real, en la misma sala o en pantalla compartida en directo.

Monta tu evento
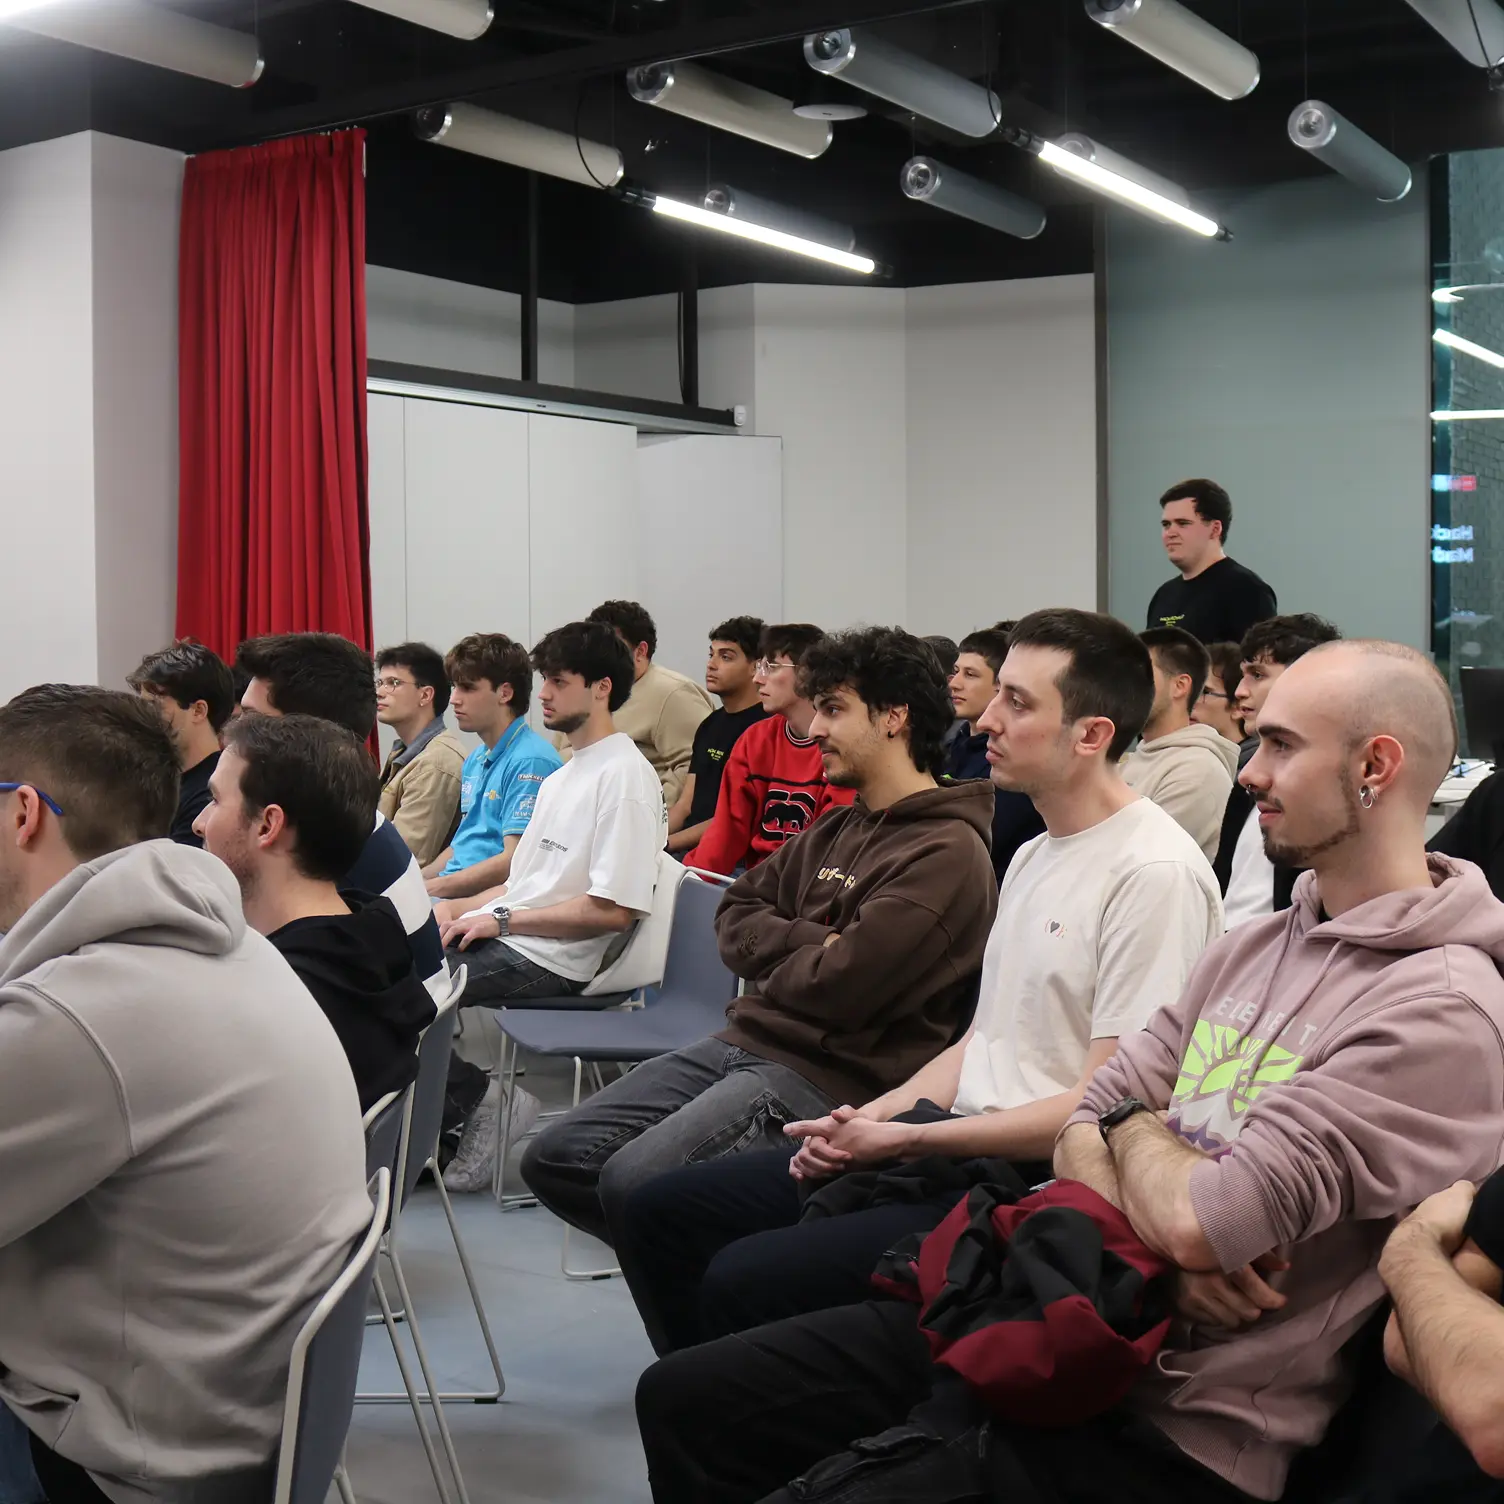
ROI claro

Resultados en 2 o 3 días frente a los 3 a 6 meses de una auditoría tradicional, con el presupuesto cerrado desde el primer momento.

Monta tu evento
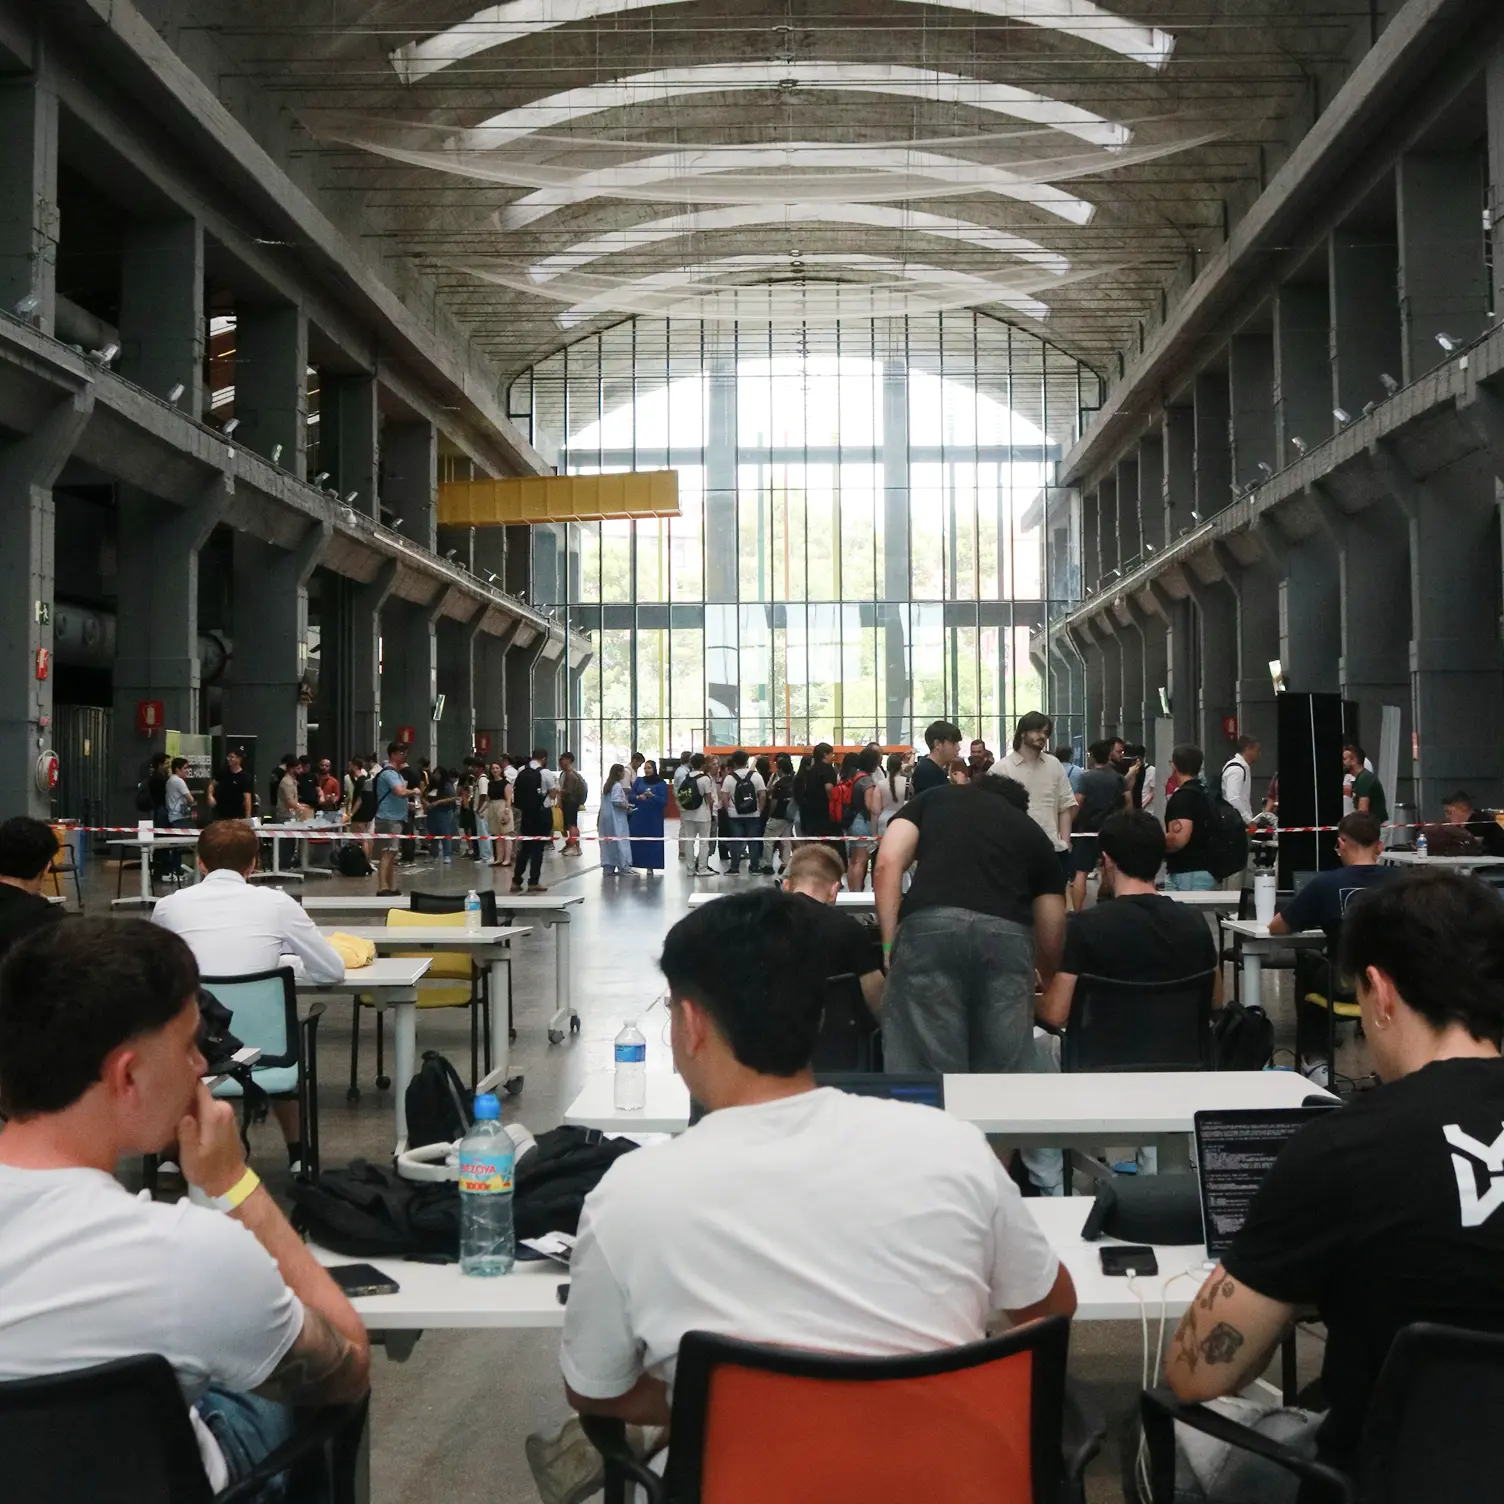
Personaliza tu evento

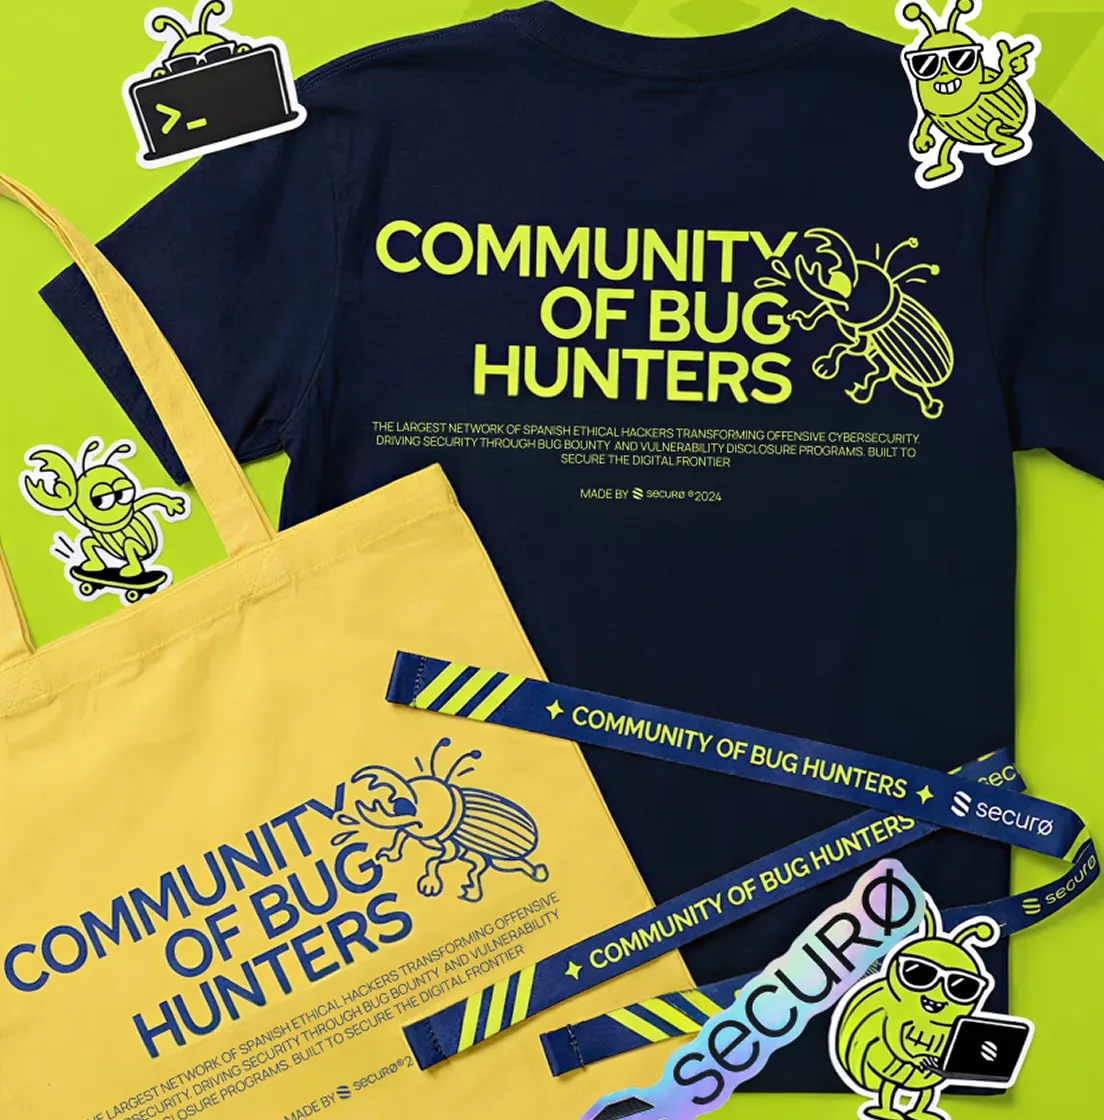
Haz que el evento sea reconocible como tuyo. Añadimos merchandising con tu marca, cartelería personalizada y la ambientación que necesites para que el evento se sienta parte de tu empresa, no un servicio genérico.
Solicitar información

Cómo funciona un evento de hacking en vivo

Tú defines el alcance y el presupuesto

Eliges qué sistemas se atacan, qué queda fuera de los límites y si el evento es online, presencial o híbrido. Cierras el presupuesto antes de empezar, sin sorpresas.

Tú defines el alcance y el presupuesto

Seleccionamos a los hackers, verificados uno a uno

Curamos un equipo según tu sector y tus sistemas. Cada hacker está identificado, verificado y con historial en eventos anteriores. Nada de perfiles anónimos.

Seleccionamos a los hackers, verificados uno a uno

Ves el ataque suceder en tiempo real

Durante 1 a 3 días, los hackers trabajan bajo tu supervisión, presencial o con pantallas compartidas en directo. Cada hallazgo se valida en el momento.

Ves el ataque suceder en tiempo real

Recibes un informe priorizado y accionable

Vulnerabilidades clasificadas por severidad (CVSS), con evidencia técnica y un plan de remediación claro. Resultados en días, no en meses.

Recibes un informe priorizado y accionable

Preguntas frecuentes

¿Es legal abrir mis sistemas a hackers en un evento en vivo?

Sí. Todo se rige por un contrato de ethical hacking que define alcance, límites y autorización por escrito, conforme al RGPD y la legislación vigente. Los hackers actúan solo dentro de lo que autorizas.

¿En qué se diferencia de un bug bounty o un CTF?

El hacking en vivo ataca tu infraestructura real bajo supervisión directa y en un plazo cerrado de días. Un bug bounty es continuo y sin supervisión presencial; un CTF es un reto educativo en un entorno neutral, no en tus sistemas.

¿Cómo controlo quién entra en mis sistemas?

Cada hacker que participa está identificado y verificado de antemano. Ves quién es, qué hace y cuándo lo hace, en presencial o con supervisión en directo si el evento es online.

¿Qué pasa si intentan exfiltrar datos o saltarse el alcance?

Es prácticamente imposible sin que lo veas: hay supervisión en tiempo real, el contrato define responsabilidad legal ante cualquier incumplimiento, y el acceso se limita técnicamente a lo autorizado.

¿Cuánto cuesta un evento de hacking en vivo?

Depende del número de hackers, la duración y el alcance. Un evento pequeño (5 a 10 hackers, 1 día) parte de 8.000 €; uno grande (40 a 50 hackers, varios días) puede superar los 50.000 €. Cerramos el presupuesto antes de empezar.

¿Puede ser online, presencial o híbrido?

Los tres formatos son posibles. Presencial da el máximo impacto y cercanía; online permite hackers de cualquier lugar; híbrido combina hackers remotos con tu equipo presencial para un escenario más realista.

Te organizamos el mejor evento de ciberseguridad en vivo

Cuéntanos el alcance, el número de hackers y el formato que buscas, y te preparamos una propuesta a medida.