
Convierte cada vulnerabilidad reportada en una oportunidad para reforzar tu seguridad
Un VDP es tu canal oficial para que cualquiera te reporte fallos de forma segura y estructurada. Nosotros lo gestionamos por ti: tú solo recibes lo que importa, ya validado.
¿Por qué un VDP?
Todos los sistemas tienen vulnerabilidades, y a veces las descubre alguien de fuera con buena intención. Imagina que un investigador encuentra una en tus sistemas y quiere avisarte.
¿Qué pasa entonces?
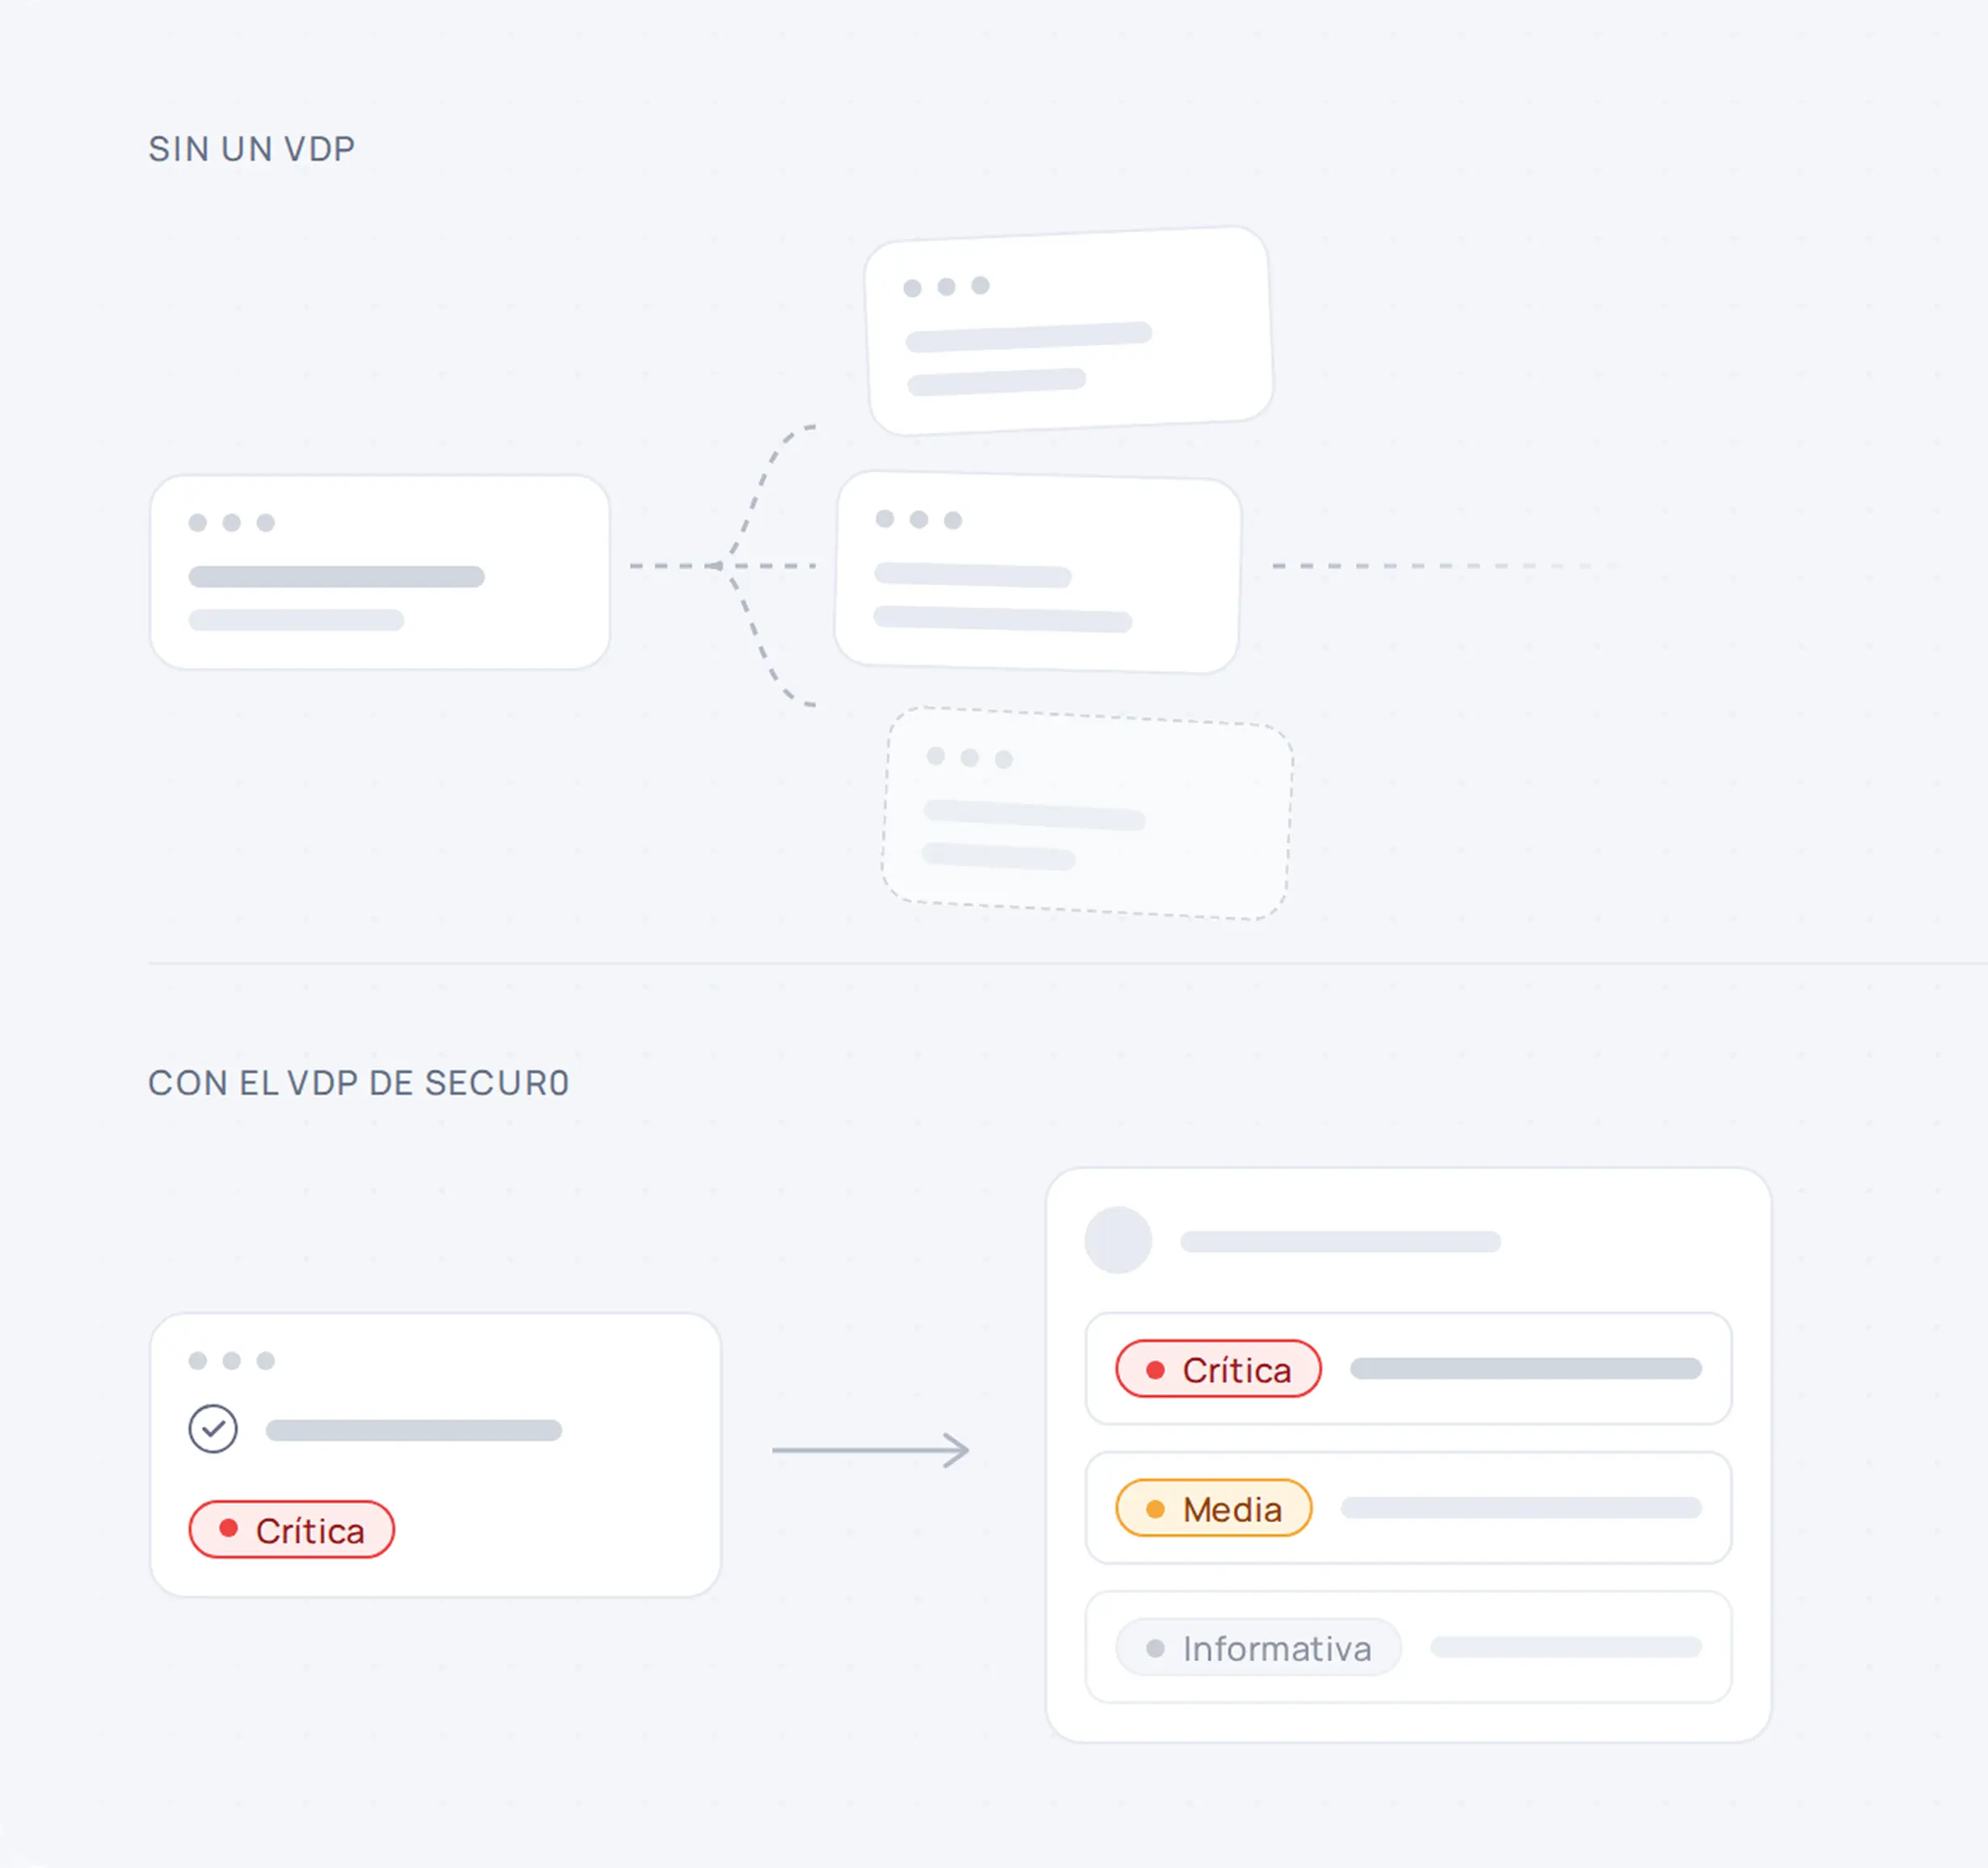
Esto es lo que suele ocurrir sin un VDP
¿Cómo te encuentra?
Sin unas pautas claras, no es fácil dar con el contacto de tu equipo de seguridad. El investigador quiere ayudar, pero no sabe por dónde.
Así que escribe a donde puede.
Muchas veces acaba en atención al cliente o en un correo genérico. Ahí, lo normal es que el mensaje no llegue a las personas adecuadas, o que se quede semanas en una bandeja de entrada. Y un correo tampoco es un canal seguro para tratar algo tan sensible como una vulnerabilidad.
Y si no recibe respuesta…
Con el tiempo, puede que decida contarlo por su cuenta, en redes sociales o en su blog. Es lo que se conoce como full disclosure: la vulnerabilidad se hace pública antes de que hayas podido resolverla.
Con un VDP, esta historia es muy distinta
Le das a quien quiere ayudarte un único lugar, claro y seguro, donde reportar. Tú recibes el aviso a tiempo, de forma ordenada, y con el respaldo legal para gestionarlo con tranquilidad.
Entonces, ¿qué es un VDP?
Un Programa de Divulgación de Vulnerabilidades (VDP) es el proceso formal por el que investigadores externos pueden reportarte fallos de seguridad de forma responsable y sin miedo a represalias legales.
Es una práctica recomendada por ENISA, CISA y NIST, entre otras y cada vez más, una exigencia normativa.
Secur0 es referente en gestión y divulgación de vulnerabilidades.
No solo recibimos tus reportes: los gestionamos con el rigor de quien define el estándar.
Somos CVE Numbering Authority (CNA) y trabajamos conforme a las normas ISO/IEC 29147 y 30111, las que rigen cómo se reciben y se tratan las vulnerabilidades a nivel mundial.
Así funciona tu VDP, paso a paso
Publicas tu política
Te ayudamos a crear tu política de divulgación y tu archivo security.txt. En minutos tienes un canal oficial y visible donde te podrán reportar.
Los investigadores reportan en tu canal
Cualquier investigador que encuentre un fallo lo registra en tu programa, con las reglas y el marco legal claros desde el primer momento.
Validamos, hacemos triaje y priorizamos por ti
Revisamos cada reporte, descartamos el ruido y los duplicados, y validamos lo que es real. Cada vulnerabilidad válida te llega priorizada por criticidad.
Analizas y demuestras
Sigues todo desde un único panel y generas informes de evidencia cuando los necesites, para auditoría o dirección.
¿Te echamos una mano?
Cuéntanos tu caso y te ayudamos.
Preguntas frecuentes
¿Qué es un VDP (Programa de Divulgación de Vulnerabilidades)?
¿En qué se diferencia un VDP de un bug bounty?
¿Es obligatorio tener un VDP?
¿Cuánto se tarda en poner en marcha un VDP?
¿Necesito un equipo de seguridad para gestionar un VDP?
¿Qué es un archivo security.txt?
¿Cuánto cuesta un VDP?
Pon en marcha tu VDP sin sumar trabajo a tu equipo.
Nosotros lo gestionamos de principio a fin. Tú recibes solo vulnerabilidades reales, priorizadas y listas para corregir.