
Pentesting bajo demanda: audita cuando lo necesites
El crowdsourced pentesting elimina la espera de los pentests clásicos. Lanza auditorías bajo demanda, recibe vulnerabilidades a medida que se descubren y corrige sin perder tiempo.
Más de 100 empresas, de distintos tamaños y sectores, ya prueban su seguridad con nosotros


¿Qué es el Crowdsourced Pentesting?
Evaluación continua de tu seguridad
Protección continua, sin depender de una única foto puntual al año.
Análisis dirigido por expertos humanos
Profesionales cualificados que aportan criterio real, más allá del escáner.
Vulnerabilidades en tiempo real
Te enteras de cada hallazgo en el momento, no semanas después.
Integración con tu desarrollo
Encaja en tu flujo de trabajo y prueba mientras construyes (DevSecOps).
Ve más allá de la normativa: hacking ético que encuentra vulnerabilidades de verdad.
Ejercicios realizados por un equipo que piensa como un atacante real y que, de paso, te dejan listo para cumplir con la normativa que tu negocio necesita.
Beneficios del Crowdsourced Pentesting
Diseña tu prueba a medida, bajo demanda
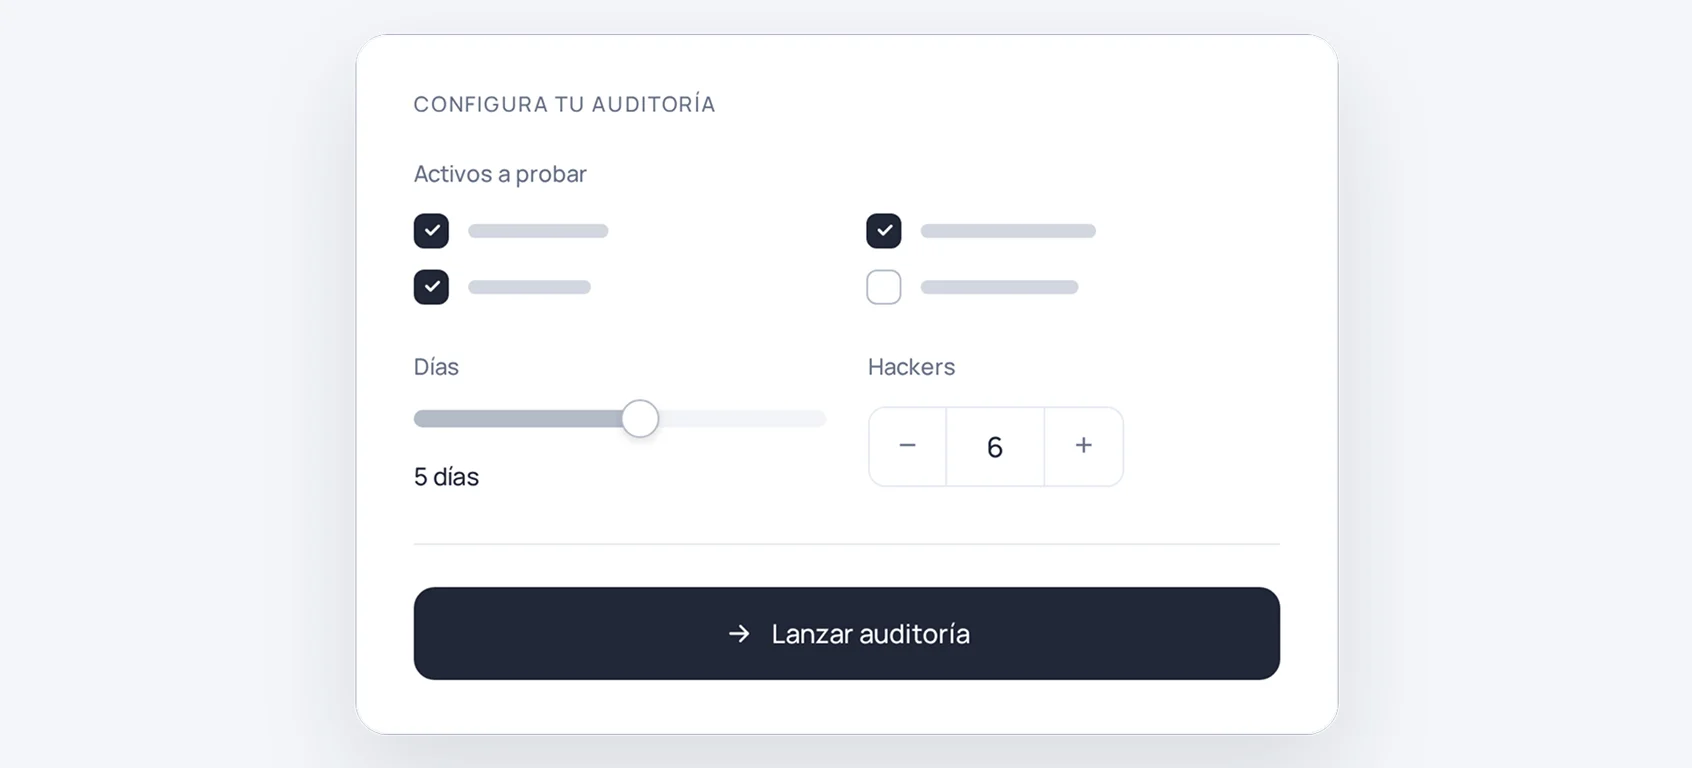
Elige qué activos probar, cuántos días y cuántos hackers, y lanza tu auditoría cuando quieras. Todo a tu medida, sin paquetes cerrados.
Visibilidad en tiempo real
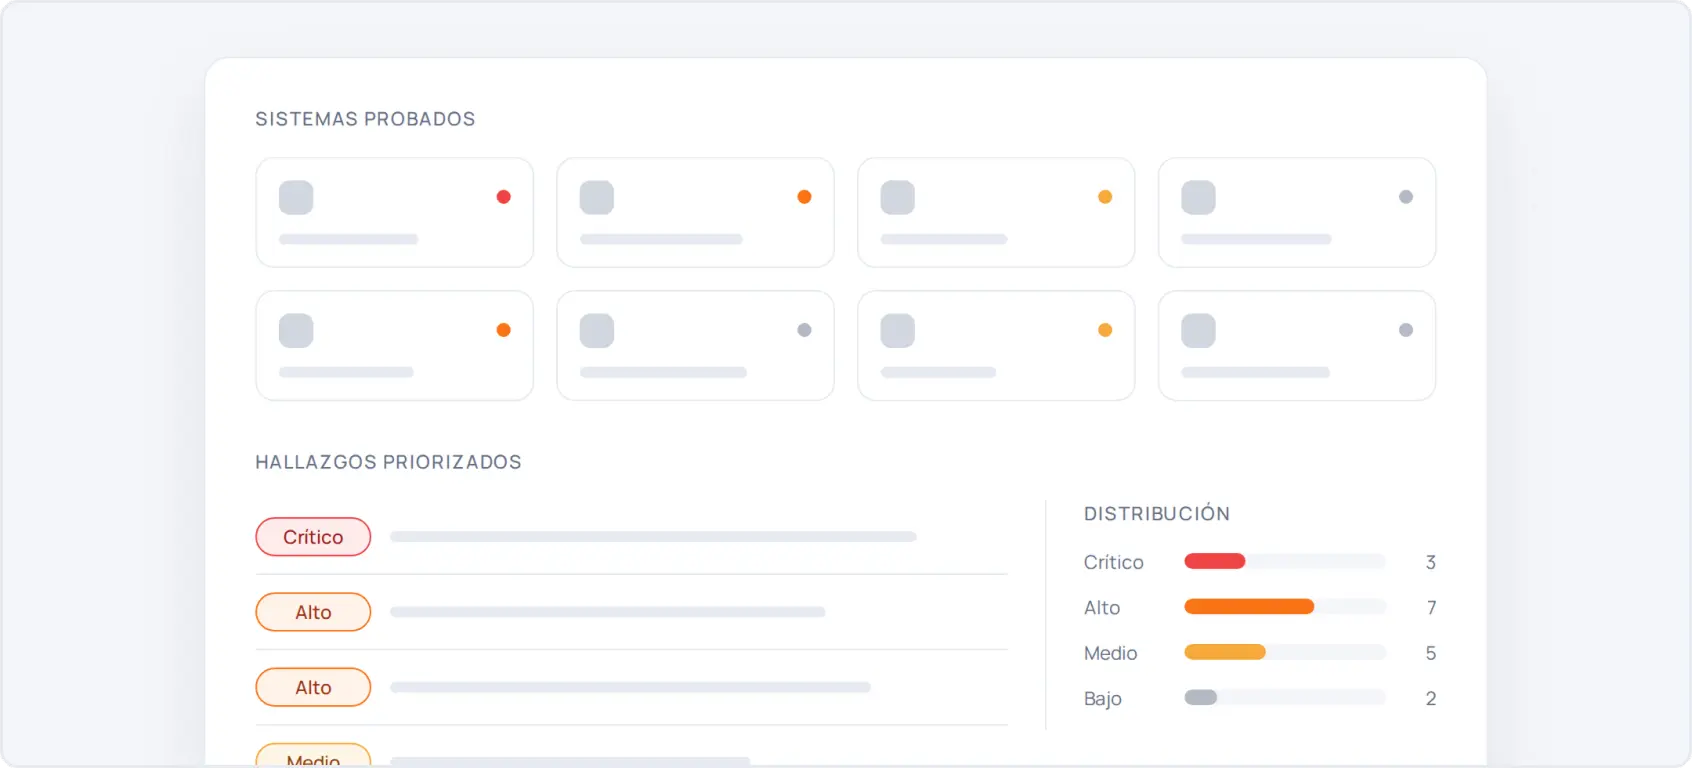
Un único panel con todo lo que se descubre durante la prueba, siempre actualizado a medida que avanza la evaluación de tus sistemas.
Prueba durante el desarrollo (shifting security left)
Prueba mientras construyes, antes de llegar a producción. Detectas los problemas cuando aparecen y evitas reconstruir con prisas al final del desarrollo.
Pruebas manuales expertas + comunidad
El valor está en las manos expertas, más allá del escáner automático. Muchos proveedores abusan de lo automatizado; nosotros ponemos a hackers reales a pensar sobre tu sistema.
Revalidamos tus correcciones sin coste
Cuando arreglas una vulnerabilidad, verificamos que quede bien resuelta con tantas reevaluaciones como necesites. Sin contratar consultores caros cada vez, sin sorpresas en la factura.
Hackers éticos certificados a tu disposición
Auditamos todo tu perímetro
Preguntas frecuentes
¿Qué es el crowdsourced pentesting?
¿En qué se diferencia de un pentest tradicional?
¿En qué se diferencia de un bug bounty?
¿Los retests tienen coste?
¿Sirve para cumplir con la normativa?
Prueba tu seguridad cuando lo necesites, no una vez al año
Cuéntanos tu caso y te preparamos un programa de pentesting continuo a la medida de tus sistemas y normativas.