Anticípate a las amenazas con hackers éticos buscando fallos todo el año
Los pentests y los escáneres se quedan cortos ante amenazas que evolucionan más rápido que tu ciclo de auditorías. Con un bug bounty tienes ojos encima todo el año, no una semana al año.
Más de 100 empresas, de distintos tamaños y sectores, ya confían en Secur0


¿Qué es un Bug Bounty?
En lugar de contratar a una persona una semana al año, un programa de Bug Bounty pone a cientos de hackers éticos a buscar fallos en tus sistemas de forma continuada. Así funciona:
Tú defines el alcance
Decides qué sistemas pueden testear y cuáles quedan fuera. Tú eres el que decide desde el primer minuto.
La comunidad busca
Cientos de hackers éticos especializados en tecnologías distintas, ponen a prueba tus sistemas como lo haría un atacante real, pero con tu control.
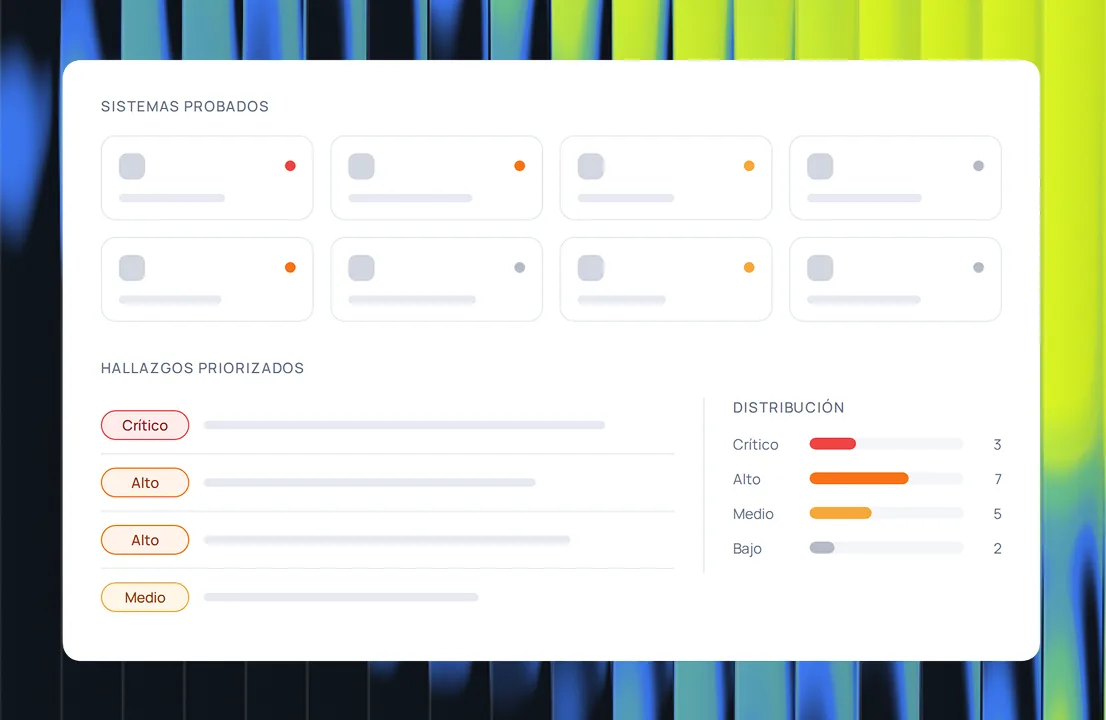
Validamos cada hallazgo
Nuestro equipo revisa cada reporte y descarta el ruido. A ti solo te llega lo que es real y relevante.
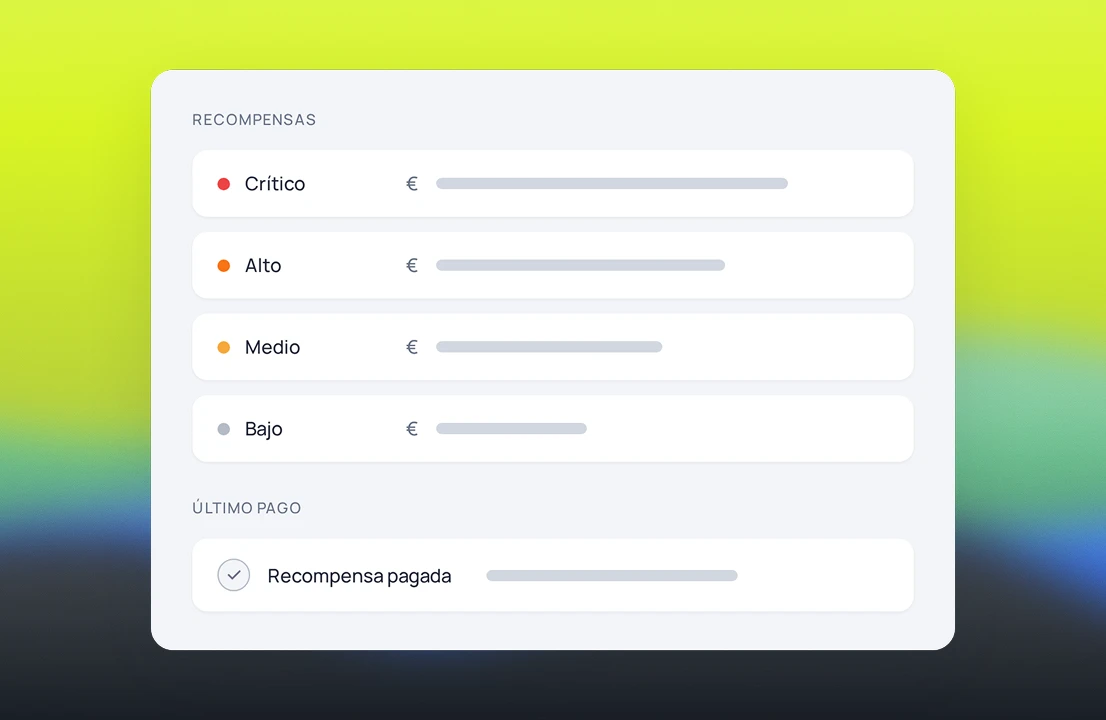
Paga únicamente por hallazgo válido
Recompensas por cada vulnerabilidad real, según la gravedad. Nunca por el tiempo dedicado.
Esto es un Bug Bounty: una forma continua y colaborativa de poner a prueba tu seguridad, en la que pagas por resultados, no por horas.
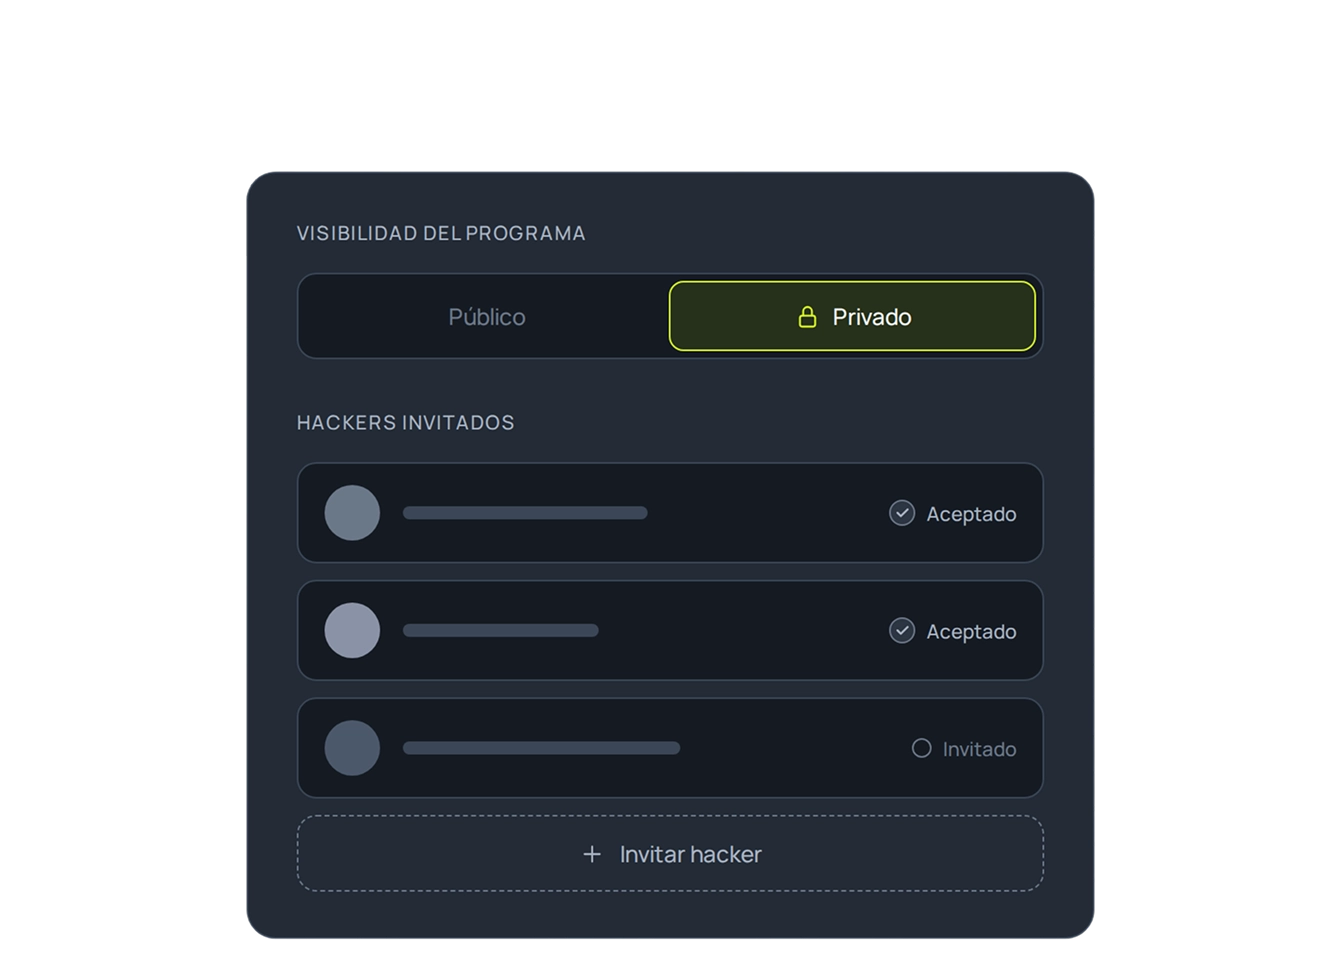
Empieza en privado
No tienes que exponer tu programa al mundo para empezar. Lanza un Bug Bounty privado y por invitación: tú eliges qué hackers acceden, nadie más ve tu programa, y todos firman un NDA.
Tres razones para dejar de esperar a tu próxima auditoría
Monitorización continua
Detectas vulnerabilidades en días, no en los meses que tarda el modelo tradicional de auditorías puntuales. Tu seguridad se prueba mientras tu producto evoluciona.
Pagas por resultados, no por horas
Solo pagas por cada vulnerabilidad real y validada, según su criticidad. Sin facturas por tiempo dedicado, sin pagar por informes que no encuentran nada.
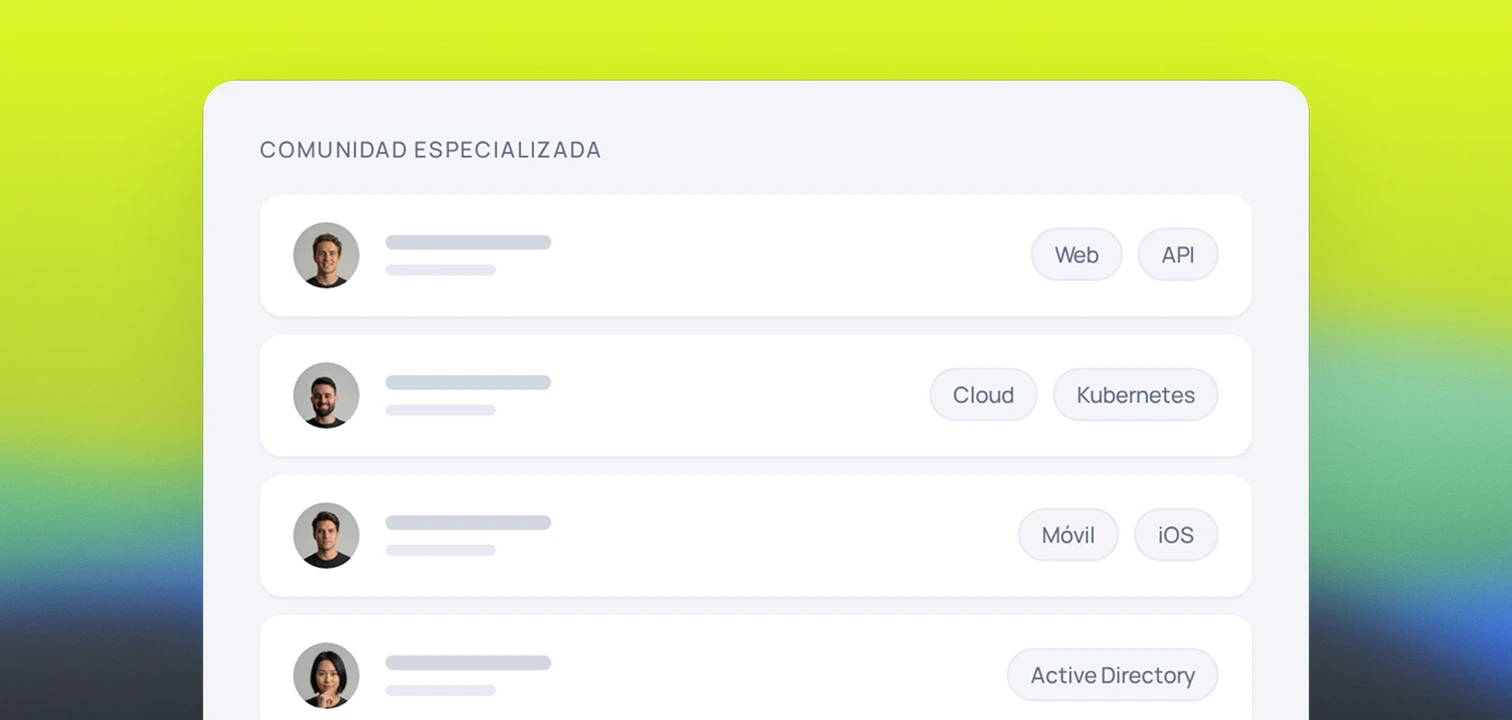
Especialización colectiva
Accedes a una red de hackers especializados en tu tecnología concreta. En vez de un único auditor que un día revisa WiFi, otro una web y otro infraestructura, tienes al especialista adecuado para cada parte de tu sistema.
Bug bounty con coste controlado, accesos seguros y triaje experto
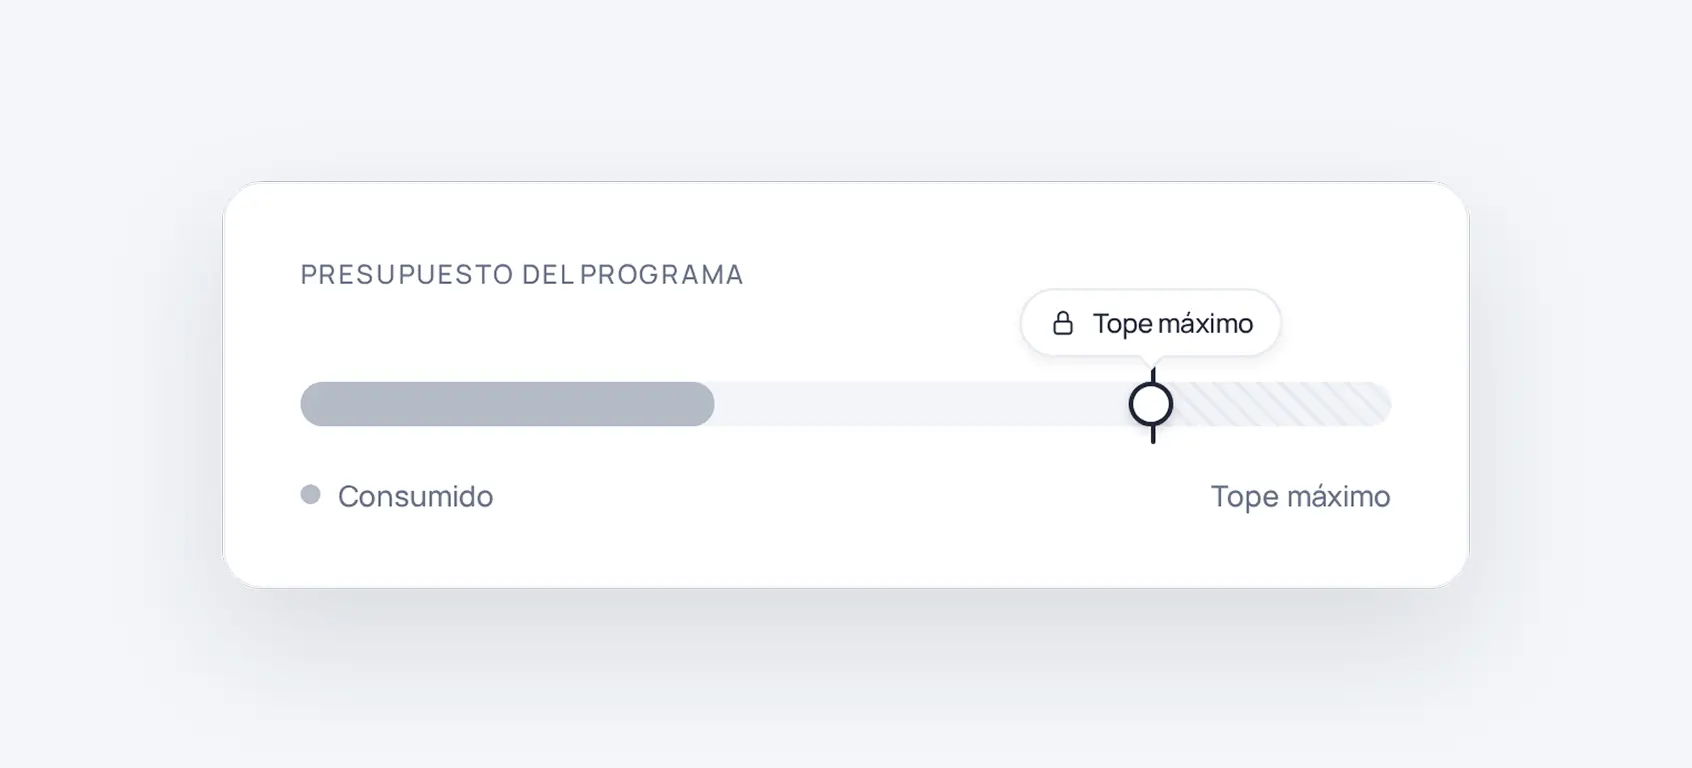
Tú pones el techo del gasto
Defines las recompensas por severidad y un tope máximo de presupuesto. Sabes desde el primer día cuánto puedes llegar a pagar, como mucho, sin sorpresas en la factura.
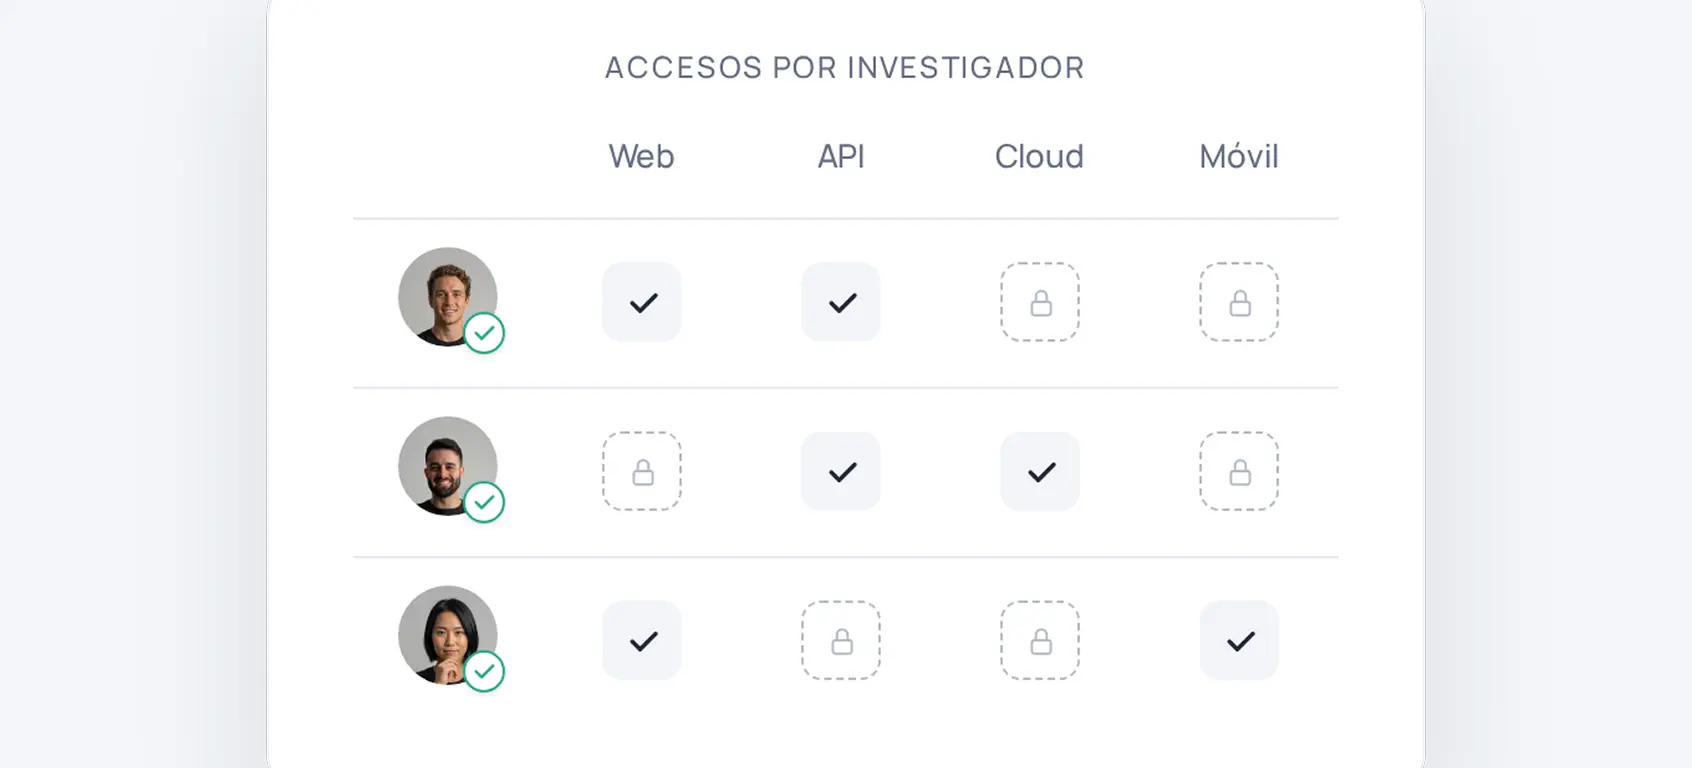
Controlas quién entra y a dónde
Decides qué se testea y quién accede, con verificación de identidad de cada investigador y acceso controlado. Nadie toca nada fuera de lo permitido.
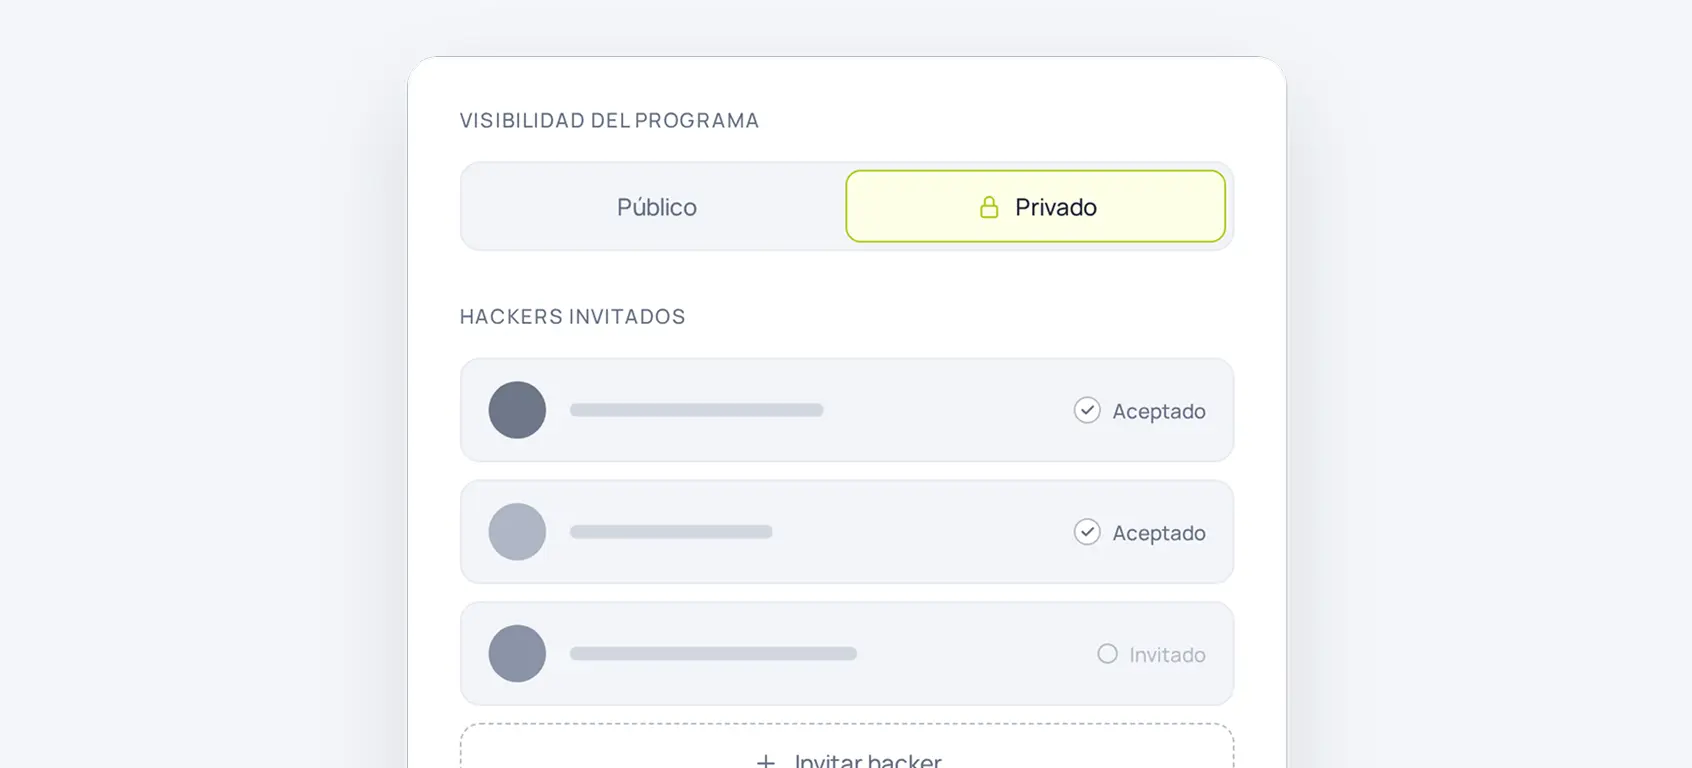
Público o privado, tú decides
Lanza tu programa por invitación y en privado, o ábrelo cuando quieras. Todos los investigadores firman un NDA antes de acceder.
Solo te llega lo que importa
Nuestro equipo de triaje valida cada reporte y descarta duplicados y falsos positivos. Tú solo revisas las vulnerabilidades reales que impactan en tu negocio.