
Pentesting que va un paso más allá del checklist
Ejercicios de hacking ético realizados por un equipo que piensa como un atacante real, no solo para encontrar vulnerabilidades, sino para ayudarte a cumplir con la normativa que tu negocio necesita.
Más de 100 empresas, de distintos tamaños y sectores, ya prueban su seguridad con nosotros


El pentest que necesitas para cualquier normativa.
Ya hemos ayudado a nuestros clientes a conseguir ISO 27001, ENS, PCI DSS, FDA y muchas otras. Cuéntanos cuál necesitas y te ayudamos a conseguirla.
Pentesting realizado por un equipo reconocido oficialmente en vulnerabilidades.
Somos una de las pocas CVE Numbering Authority (CNA) autorizadas en España. Nuestro equipo no solo encuentra vulnerabilidades: coordina todo el proceso de gestión y divulgación responsable, reconocido bajo INCIBE y MITRE.
Un pentest que no se queda en el informe
Visibilidad real de tu seguridad
Probamos tus sistemas como lo haría un atacante y te damos una foto clara y priorizada de dónde estás expuesto.
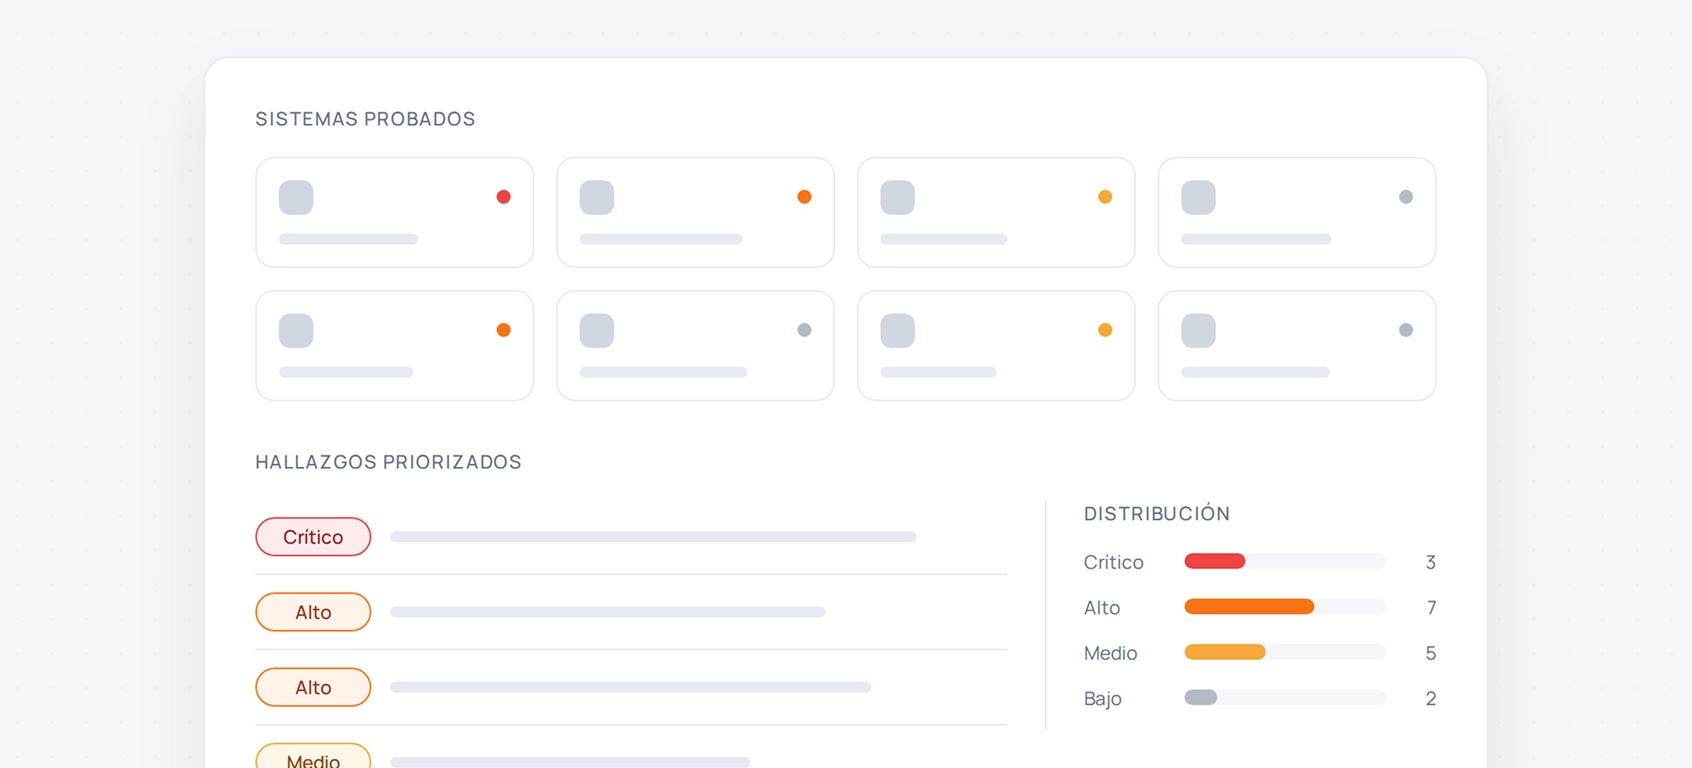
Prueba tus sistemas y asegura el cumplimiento
Cada hallazgo llega documentado y trazable, listo para presentar ante auditores y clientes. El pentest que necesitas para certificar, hecho para que apruebes.
Corrige rápido y verifica
Priorizamos por criticidad y verificamos las correcciones con un retest, para que cierres el ciclo de verdad y no te quedes solo con un PDF.
Auditamos todo tu perímetro
Preguntas frecuentes
¿Qué es un pentest o test de intrusión?
¿Sirve un pentest para conseguir la ISO 27001, PCI DSS o el ENS?
¿Cuánto dura un pentest?
¿Cada cuánto debería hacer un pentest?
¿En qué se diferencia un pentest de un escáner de vulnerabilidades?
¿Qué recibo al terminar el pentest?
¿Necesitas un pentest para certificar o para dormir tranquilo?
Cuéntanos tu caso y te preparamos el pentest que encaja con tu normativa y tus sistemas.