
Últimos días para aprovechar el descuento. Sube de precio el 18 de septiembre.
Formación en Hacking Ético
con certificación OSCP
Prepárate para la OSCP, la certificación de referencia en seguridad ofensiva: 35 semanas de clases en directo y en español con dos de los mejores del sector, práctica en empresas reales y el examen oficial incluido. Empieza el 19 de octubre y el precio sube a medida que se acercan las plazas.
125 €/mes. Sube en cuanto se acaben las plazas reservadas a ese precio.
tus profesores

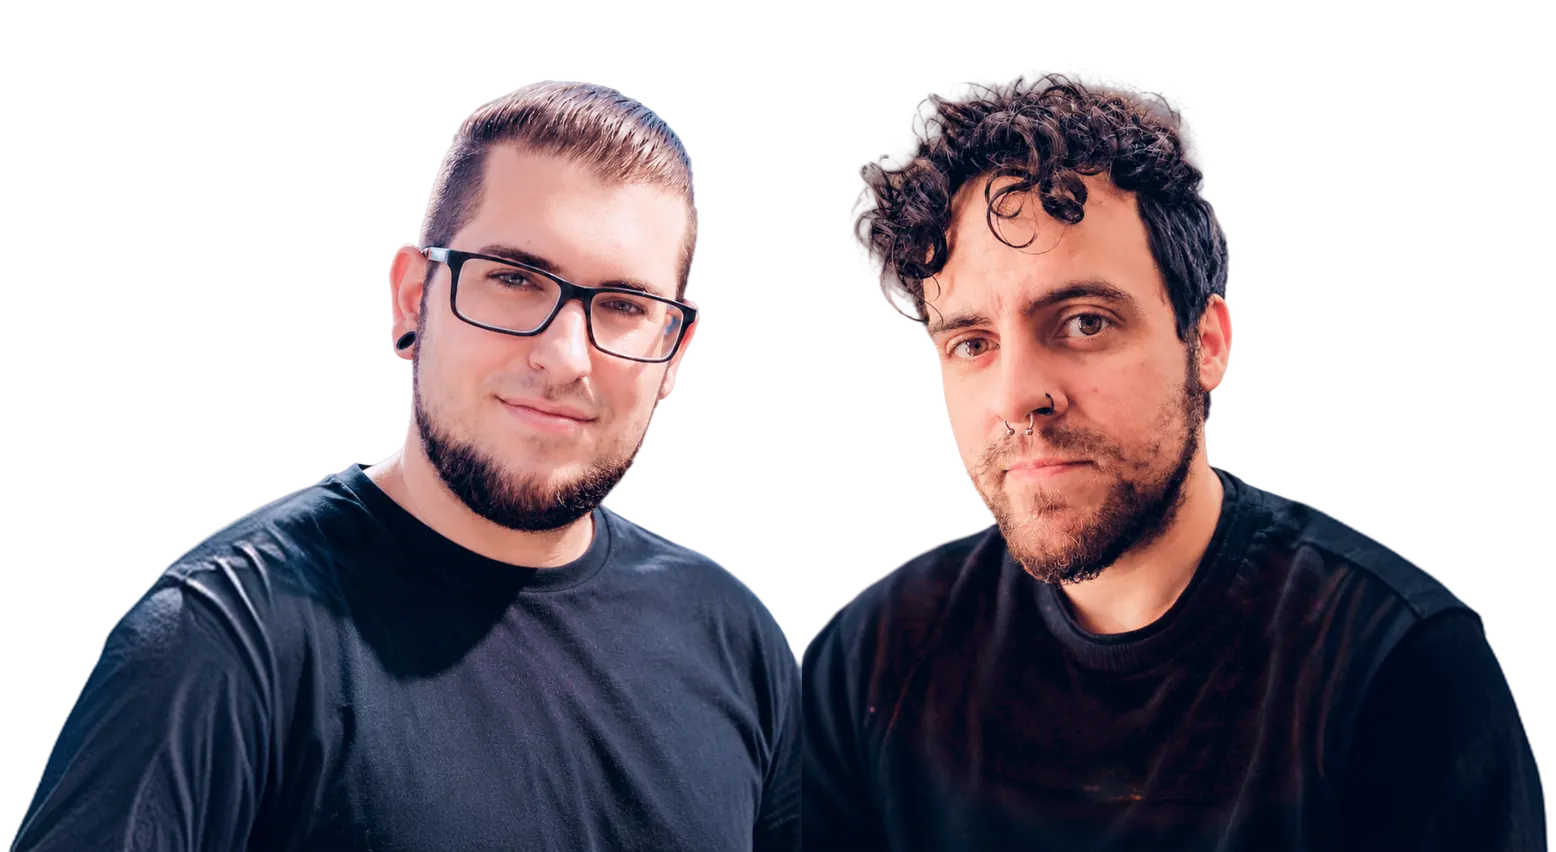
Joel
Gámez
@joelgm
Bernardo
Viqueira
@ickogz
Clases en directo
Lunes y miércoles, con formadores a los que preguntar en el momento. Y grabadas para siempre.
Examen oficial incluido
El intento de la OSCP, valorado en 1.800 €, dentro del plan con certificación.
Práctica en empresas reales
Programas donde las empresas autorizan buscar fallos. Tus hallazgos, con tu nombre.
Simulacros de examen
Dos simulacros en condiciones reales, con corrección del informe incluida.
¿Por qué necesitas sacarte la OSCP?
La OSCP es la certificación más reconocida internacionalmente en la ciberseguridad ofensiva: un examen práctico de 24 horas en el que hay que vulnerar sistemas reales y demostrarlo por escrito. Por eso es la certificación que el sector pide por su nombre.
La que piden por su nombre
Aparece literalmente en pliegos, requisitos de cliente y ofertas de empleo del sector. Tenerla te mete en procesos que sin ella ni se abren.
El salto a la ofensiva
Es la puerta de entrada estándar a pentesting, red team y análisis ofensivo, los puestos donde se entiende el ataque, no solo la defensa.
Reconocida en todo el mundo
La emite OffSec, la referencia internacional en seguridad ofensiva. Vale lo mismo en una entrevista en España que fuera.
Mejora salarial
Los puestos ofensivos certificados se pagan por encima de los perfiles equivalentes de administración y soporte.
Lo que te llevas al terminar
- La certificación OSCP que piden las empresas
- Vulnerabilidades reales encontradas y reportadas con tu nombre
- Posibilidad de registrar CVE oficiales a tu nombre a través de Secur0
- El criterio para leer, reproducir y priorizar los hallazgos de cualquier auditoría
- Un portfolio que se construye mientras estudias: CTF, software libre y programas reales
35 semanas de curso divididas en 4 bloques
01. Fundamentos
2 semanas para nivelar la base antes de entrar en materia
Hacking web
7 semanas con Bernardo Viqueira. De HTTP a la escalada de privilegios desde web.
- 01 Fundamentos de HTTP y arquitecturas web (SPA, MVC, PHP y otras)
- 02 Reconocimiento: fingerprinting y fuzzing
- 03 Reconocimiento: JavaScript y rutas. Subida de archivos
- 04 Subida de archivos e inclusión de ficheros (LFI, RFI, RCE)
- 05 Inyección SQL
- 06 NoSQL Injection y Command Injection
- 07 XSS y CSRF
- 08 SSRF, SSTI y XXE
- 09 Lógica de negocio y vulnerabilidades de segundo orden
- 10 Autenticación, fuerza bruta, JWT y OAuth
- 11 Deserialización, IDOR, control de acceso y APIs
- 12 Gestores de contenido (CMS)
- 13 Host header, envenenamiento de caché y bypass de WAF
- 14 Escalada de privilegios desde web y cierre del bloque
Infraestructura
24 semanas con Joel Gámez. De la enumeración al Command & Control.
- 01 Metodología, ataques y definiciones
- 02 Enumeración y servicios (FTP, SMB, NFS, SNMP, DNS)
- 03 Scripting básico (Bash y PowerShell)
- 04 Primer exploit con Metasploit
- 05 Buffer Overflow manual y automático
- 06 Descarga, corrección y compilación de exploits
- 07 Reverse, bind y web shells. Client side attacks
- 08 Bypass de antivirus y EDR. Memory injection
- 09 Payload delivery y canales encubiertos
- 10 Reversing y explotación de binarios
- 11 Credential dumping (Shadow, SAM, LSASS)
- 12 Bruteforcing y cracking (John the Ripper, Hashcat)
- 13 Escalada de privilegios en Windows y Linux
- 14 Métodos de persistencia en Windows y Linux
- 15 Tunneling y port forwarding
- 16 Movimiento lateral en Windows y Linux
- 17 Ataques de red y coerción (MiTM, Responder)
- 18 Descarga y ejecución de contenedores
- 19 Vulnerabilidades en contenedores e hipervisores
- 20 Active Directory I: enumeración
- 21 Active Directory II: explotación
- 22 Active Directory III: persistencia
- 23 Automatización de tareas con IA
- 24 Putting it all together: Command & Control
Simulacros de examen
2 semanas en condiciones reales, con corrección del informe incluida.
Nuestra metodología para llevarte hasta la OSCP
Clases en directo y grabadas
Lunes y miércoles de 17:00 a 20:00, en directo, con preguntas en el momento. Todas quedan grabadas y sigues teniendo acceso al acabar la formación.
Tarea semanal con corrección
Una tarea práctica cada semana, corregida y con seguimiento. Sabes en todo momento dónde estás y qué te falta.
Comunidad privada
Canal con el resto de alumnos. Aquí es donde se desatasca la gente.
Dos simulacros del examen
Las dos últimas semanas replican el examen en condiciones reales, con corrección del informe.
Práctica en programas reales
Además de los laboratorios, practicas en empresas y proyectos de software libre que autorizan expresamente la búsqueda de fallos.
CTF y acompañamiento
Compites en CTF y trabajas sobre software libre con el acompañamiento de nuestro equipo.
Conoce a los formadores detrás de tu certificación
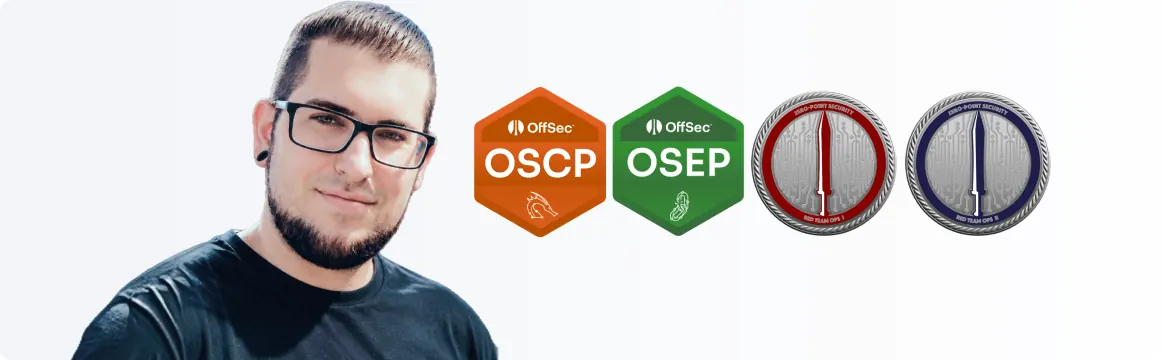
Joel Gámez (@JoelGM)
Ex CTO de Cyberguard. Ponente en BlackHat USA y en DEFCON, las dos conferencias de seguridad más importantes del mundo.
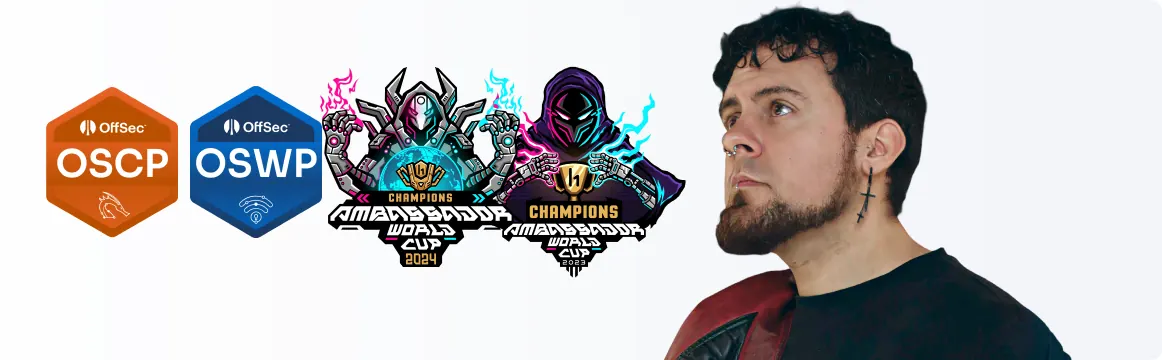
Bernardo Viqueira (@ickogz)
Dos veces campeón del mundo de hacking ético. Embajador del campeonato mundial de HackerOne, la mayor plataforma de bug bounty del planeta.
Aprende de los que se dedican a ello.

No somos una academia cualquiera.
Somos los que estamos detrás de las auditorías reales
+3.500
vulnerabilidades reportadas a empresas reales
+130
empresas confían en nuestras auditorías
+300
centros de FP donde formamos gratis
Registramos vulnerabilidades de forma oficial
Cuando alguien descubre un fallo de seguridad nuevo, ese fallo recibe un identificador oficial reconocido en todo el mundo (CVE). Solo unas pocas organizaciones por país están autorizadas a asignarlos, y Secur0 es una de ellas.
Somos centro reconocido por quien emite la OSCP
La certificación OSCP la emite OffSec, la referencia del sector en seguridad ofensiva. Secur0 es partner oficial suyo, así que el examen que haces es el examen oficial, no una versión propia ni un diploma interno.
¿Qué precio tiene la formación?
Formación SIN certificación
85 €/mes
Precio de hoy
- 35 semanas de formación completa
- Clases en directo, lunes y miércoles
- Grabaciones con acceso posterior al curso
- Tareas semanales corregidas y acceso a la comunidad
Formación + Certificación OSCP
125 €/mes
Precio de hoy
- Todo lo del plan Formación
- Examen oficial certificación OSCP con un intento incluido (valorado en 1.800 €)
- Simulacro de examen en las dos últimas semanas, con corrección incluida
Reduce el coste del examen
Acumula puntos de Secur0 reportando vulnerabilidades, en CTFs o trayendo a alguien a la formación. Al llegar a 100, cubrimos parte del examen oficial. Empieza a sumar puntos desde el primer día con más de 40 formas distintas de conseguirlos.
Formación para empresas
Formamos a tu equipo
Preguntas frecuentes
¿Puedo compaginarlo con mi trabajo o mis estudios?
¿Cómo sé si tengo el nivel suficiente para apuntarme?
¿Por qué sube el precio?
¿Necesito partir de cero o ya tener experiencia?
¿Qué pasa si suspendo el examen?
¿En qué se diferencia esto de un bootcamp o un máster de ciberseguridad genérico?
¿Puedo ver la plataforma o el temario antes de apuntarme?
Solicita información sin compromiso
Empezamos el 19 de octubre. Plazas limitadas
- Te enviamos el dossier completo con el temario semana a semana, el detalle del examen y las condiciones
- Llamada de 15 minutos donde valoramos juntos tu punto de partida y tu encaje y resolvemos todas tus dudas.